Вирус-майнер — это программа, которая тайком добывает криптовалюту на чужом компьютере или сервере. Данные она обычно не ворует и файлы не шифрует, поэтому её годами не замечают: просто компьютер тормозит и шумит, а VPS отвечает через раз. Разберём, как обнаружить майнер на компьютере с Windows и на сервере с Linux, как удалить вирус-майнер и что сделать, чтобы он не вернулся. Серверная часть — по следам реального заражения нашего VPS в августе 2026 года.
Признаки вируса-майнера
- процессор или видеокарта загружены на 70–100%, хотя вы ничего не запускали;
- вентиляторы шумят в простое, ноутбук греется и быстро садится;
- нагрузка пропадает, как только вы открываете диспетчер задач, и возвращается, когда вы его закрываете;
- на сервере:
topпоказывает загрузку процессора под 100%, но в списке процессов нет никого, кто бы её создавал; - провайдер VPS прислал письмо о злоупотреблении или заблокировал сервер за сканирование чужих адресов.
Самый частый майнер — XMRig. Сама по себе это обычная программа с открытым кодом для добычи Monero, но злоумышленники кладут её на чужие машины под видом системных процессов. Если антивирус нашёл xmrig или XMRig miner, а вы его не ставили — это вирус-майнер.
Как обнаружить майнер на компьютере с Windows
Встроенный диспетчер задач тут плохой помощник: многие майнеры следят за ним и приостанавливаются, пока он открыт. Используйте инструменты посерьёзнее.
- Process Explorer. Process Explorer — бесплатная утилита от Microsoft, расширенный диспетчер задач. Отсортируйте по столбцу CPU и посмотрите, кто грузит процессор. Для подозрительного процесса правой кнопкой откройте «Properties»: там видно, откуда запущен файл. Системные процессы Windows живут в
C:\Windows\System32, а не вAppDataилиProgramData. В меню «Options» включите «VirusTotal.com» — Process Explorer проверит каждый процесс десятками антивирусов. - Autoruns. Майнер должен запускаться при каждой загрузке. Autoruns показывает всё, что стартует автоматически: автозагрузку, службы, задачи планировщика. Подозрительны записи без издателя, с бессмысленными именами и с файлами в пользовательских папках.
- Планировщик заданий. Нажмите Win+R, введите
taskschd.mscи просмотрите задачи — майнеры часто перезапускаются отсюда, даже если процесс убить.
Как удалить вирус-майнер в Windows
- Отключите интернет, чтобы майнер не скачал себя заново.
- Запустите автономную проверку Microsoft Defender: «Безопасность Windows» → «Защита от вирусов и угроз» → «Параметры сканирования» → «Автономная проверка Microsoft Defender». Компьютер перезагрузится и проверится до запуска Windows, когда вредонос не может спрятаться.
- Проверьте вторым сканером, который не конфликтует с установленным антивирусом: Dr.Web CureIt! или Kaspersky Virus Removal Tool.
- Уберите остатки через Autoruns: снимите галочки с подозрительных записей, удалите файлы, на которые они указывают, и задачи в планировщике.
- Проверьте исключения антивируса. Майнеры любят добавлять свои папки в исключения Defender, чтобы их не нашли повторно: «Защита от вирусов и угроз» → «Параметры защиты от вирусов и других угроз» → «Управление настройками» → «Исключения».
- Смените пароли от почты, банков и браузера, если майнер пришёл вместе с другим вредоносом — «кряком», «активатором» или «бесплатной» программой. В одной посылке с майнером часто бывает и похититель паролей.
Если майнер возвращается после каждой чистки, надёжнее сохранить документы и переустановить Windows с нуля.
Майнер на сервере: случай из практики
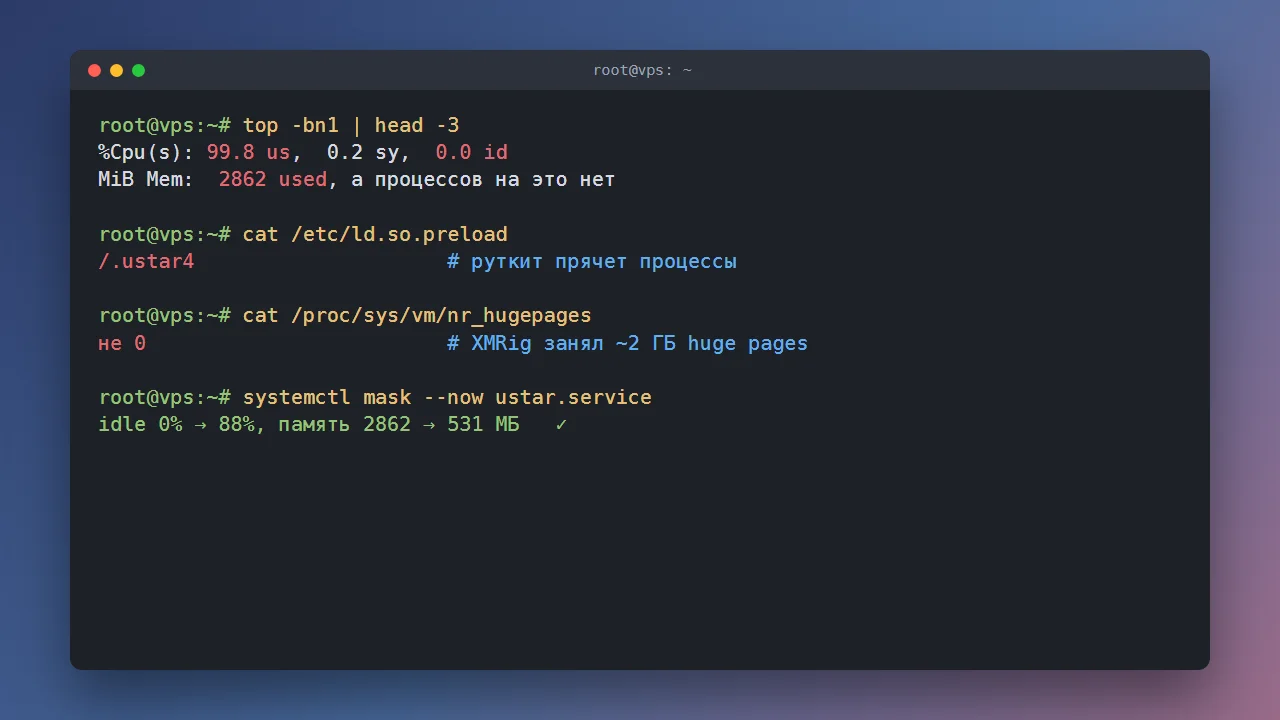
В августе 2026 года один из наших VPS начал отвечать с задержкой. top показывал процессор, занятый на 100%, при почти пустом списке процессов, а free — занятую память, которой не соответствовал ни один процесс. Такое расхождение значит одно: кто-то прячется.
Причина нашлась за минуту двумя проверками.
1. Файл /etc/ld.so.preload
cat /etc/ld.so.preload
На обычном сервере этого файла нет. Если он есть, в нём прописана библиотека, которая подгружается в каждую программу. Руткиты используют это, чтобы подменить функции чтения каталогов, и тогда ps, top и ls перестают показывать файлы и процессы вредоноса. У нас там был путь к скрытому файлу в корне диска.
2. Huge pages
cat /proc/sys/vm/nr_hugepages
XMRig для ускорения резервирует около 2 ГБ «больших страниц» памяти. На сервере без баз данных и виртуализации там должен быть 0. У нас было ненулевое значение — отсюда и «занятая никем» память.
Что это оказалось
- служба
ustar.serviceв/lib/systemd/system, среди штатных служб, с автозапуском и перезапуском при падении; - при старте она скачивала «картинку» с чужого сервера и нарезала её на два файла: майнер XMRig со сканером и руткит;
- майнер ходил в пул через Tor, а сканер перебирал в интернете порты VNC — так эта зараза ищет следующие жертвы.
После остановки службы и удаления файлов простой процессора вырос с 0 до 88%, а занятая память упала с 2862 до 531 МБ.
Вероятный путь заражения — подбор пароля по SSH: это был единственный сервер, где вход по паролю оставался включённым, и единственный, где завели обычного пользователя с паролем. Заражение случилось через три недели после этого.
Как найти и удалить майнер на Linux-сервере
Проверки, которые стоит сделать при любом подозрении:
cat /etc/ld.so.preload                          # файла быть не должно
cat /proc/sys/vm/nr_hugepages                   # обычно 0
top -bn1 | head -15                             # нагрузка и кто её создаёт
systemctl list-units --type=service --state=running
ls -la /etc/systemd/system /lib/systemd/system | sort -k6,7 | tail -20   # свежие службы
crontab -l; ls -la /etc/cron.* /var/spool/cron 2>/dev/null
ss -tupn                                        # исходящие соединения
Если руткит на месте, ps и ls ему не свидетели. Поэтому начинать надо с /etc/ld.so.preload:
- Отключите руткит: переименуйте или очистите
/etc/ld.so.preload. После этого скрытые процессы и файлы станут видны. - Найдите службу или задачу cron, которая запускает майнер, остановите её и замаскируйте:
systemctl stop имя,systemctl mask имя. - Убейте процессы и удалите файлы майнера и руткита — пути видны в юните службы и в
ld.so.preload. - Сбросьте huge pages:
sysctl vm.nr_hugepages=0. - Закройте дыру, через которую вошли: пароли, уязвимое веб-приложение, открытые порты.
Главное: после руткита сервер надо переустанавливать. Вредонос работал с правами root и мог изменить что угодно, включая программы, которыми вы его проверяете. Наш сервер после чистки заразился снова — предыдущие чистки чего-то не добирали. Сохраните данные и настройки, переустановите систему и замените все ключи и пароли, которые на нём лежали.
Если на заражённом сервере работает сайт, отдельно проверьте и его файлы — как, в статье как проверить сайт на вирусы.
Как не подхватить майнер снова
- На сервере — только вход по SSH-ключу. В
/etc/ssh/sshd_configили отдельном файле в/etc/ssh/sshd_config.d/:PasswordAuthentication noиKbdInteractiveAuthentication no. Перед выходом из сессии проверьте, что вход по ключу работает. - Не держите лишних открытых портов: VNC, базы данных и панели управления не должны смотреть в интернет без пароля и фильтра.
- Не запускайте скрипты «одной строкой» вида
curl ... | bash, не прочитав их. - Дома — никаких «кряков» и «активаторов»: это главный путь майнеров на Windows.
- Следите за нагрузкой. Простой мониторинг, который предупредит о загрузке процессора под 100% ночью, поймает майнер в первый же день.
Если сервер маленький и после чистки на нём мало места и памяти, пригодится статья слабый VPS: swap и чистка диска.
Инструменты: Process Explorer, Autoruns, автономный Microsoft Defender. Проверено 25 сентября 2026 года.