SSL-сертификат для сайта можно получить бесплатно, и не на пробный срок, а навсегда: его выдаёт Let’s Encrypt — некоммерческий центр сертификации, которому доверяют все браузеры. На нём работает и letweb.ru. Разберём, как получить бесплатный SSL-сертификат на хостинге в пару кликов, как выпустить Let’s Encrypt на своём сервере через certbot и что изменится в 2026–2028 годах, когда сертификаты станут короче.
- Бесплатный SSL-сертификат: чем он отличается от платного
- Сертификат Let’s Encrypt: что важно знать
- Бесплатный SSL на хостинге
- Certbot: Let’s Encrypt на своём сервере
- Установка certbot
- Certbot для Nginx
- Certbot renew: автопродление
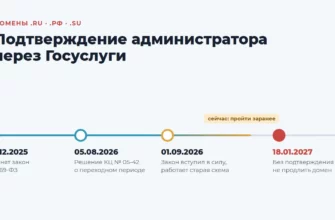
- Сертификаты станут короче: что изменится до 2028 года
- Как сделать HTTPS для сайта после выпуска сертификата
Бесплатный SSL-сертификат: чем он отличается от платного
Для обычного сайта — ничем, что заметил бы посетитель. Замок в адресной строке, шифрование и доверие браузеров одинаковые. Платные сертификаты нужны в трёх случаях:
- нужна проверка организации (OV) и название компании в сведениях о сертификате — так требуют некоторые банки и госзаказчики;
- нужна страховка и поддержка от центра сертификации;
- сайт на платформе, где Let’s Encrypt не подключить.
Сайту-визитке, блогу и небольшому магазину бесплатного сертификата хватает.
Проверить, кто выдал сертификат сайту, можно одной командой:
echo | openssl s_client -connect letweb.ru:443 -servername letweb.ru 2>/dev/null | openssl x509 -noout -issuer -dates
issuer=C=US, O=Let's Encrypt, CN=YR2
notBefore=Sep 18 11:12:30 2026 GMT
notAfter=Dec 17 11:12:29 2026 GMT
Или в браузере: щёлкните по значку слева от адреса и откройте сведения о сертификате.
Сертификат Let’s Encrypt: что важно знать
- Срок действия — 90 дней. Короткий срок специально: продление должно быть автоматическим, а не ручным раз в год.
- Только проверка домена (DV). Let’s Encrypt проверяет, что вы управляете доменом, и не проверяет организацию.
- Можно на несколько имён, например
letweb.ruиwww.letweb.ruв одном сертификате, и на все поддомены сразу (wildcard*.example.ru, только через проверку по DNS). - Писем об окончании больше нет. С 4 июня 2025 года Let’s Encrypt перестал предупреждать об истечении сертификатов по почте. Следить за продлением теперь ваша задача — или хостинга.
Бесплатный SSL на хостинге
Если сайт на виртуальном хостинге, certbot не нужен: почти у всех хостингов Let’s Encrypt подключается в панели и продлевается сам.
Timeweb. «Домены и SSL» → «SSL-сертификаты» → вкладка «Магазин сертификатов» → заказать в блоке Let’s Encrypt и выбрать домен. Сертификат продлевается автоматически за две недели до окончания. Важно: перед заказом на домене не должно быть редиректов, иначе выпуск не пройдёт — перенаправление на HTTPS включают уже после.
REG.RU. Здесь осторожнее. «Бесплатный SSL» в личном кабинете — это сертификат DomainSSL от GlobalSign, и бесплатен он только первые 6 месяцев, дальше его нужно оплачивать, а получить его бесплатно можно один раз для домена. Бесплатный навсегда Let’s Encrypt у REG.RU выпускается в панели хостинга: в ISPmanager это раздел «SSL-сертификаты» → Let’s Encrypt, в cPanel — расширение Let’s Encrypt.
У других хостингов ищите в панели раздел «SSL» или «Безопасность»: Let’s Encrypt там почти всегда есть.
Certbot: Let’s Encrypt на своём сервере
Если сайт на VPS, сертификат выпускает certbot — официальная программа от EFF. Ниже команды для Ubuntu или Debian с Nginx; перед началом домен уже должен указывать A-записью на IP сервера, а порт 80 — быть открыт.
Установка certbot
Создатели certbot рекомендуют ставить его через snap — там всегда свежая версия:
sudo snap install --classic certbot
sudo ln -s /snap/bin/certbot /usr/local/bin/certbot
Если certbot раньше ставился через apt, удалите старую версию, чтобы не было двух.
Certbot для Nginx
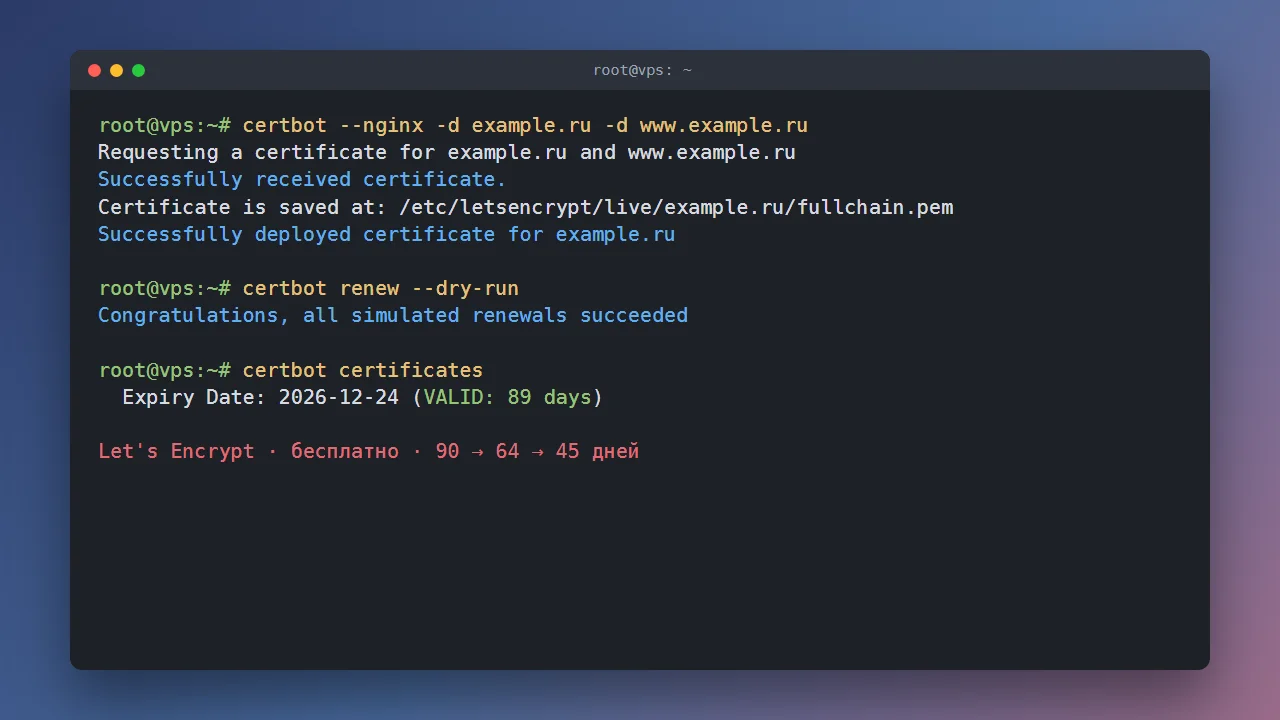
sudo certbot --nginx -d example.ru -d www.example.ru
Certbot спросит почту, попросит согласиться с условиями, проверит домен, выпустит сертификат и сам пропишет его в конфиг Nginx вместе с перенаправлением с HTTP на HTTPS. Если конфиг вы хотите править сами, используйте certbot certonly --nginx — тогда certbot только выпустит сертификат и положит его в /etc/letsencrypt/live/example.ru/.
Для Apache всё то же самое с ключом --apache. Если веб-сервера нет или он нестандартный, подойдёт certbot certonly --standalone: certbot сам поднимет временный сервер на 80-м порту.
Certbot renew: автопродление
Snap-версия certbot сама ставит таймер, который дважды в сутки проверяет сертификаты и продлевает те, что скоро истекут. Проверьте, что продление сработает:
sudo certbot renew --dry-run
sudo certbot certificates
Первая команда делает пробное продление, вторая показывает все сертификаты на сервере и сколько дней им осталось. Если после продления нужно перезапустить сервис, который читает сертификат сам, — например, почтовый сервер, — добавьте команду в --deploy-hook.
Если на сервере несколько сервисов в Docker, сертификаты удобнее получать не certbot вручную, а через панель: Nginx Proxy Manager выпускает и продлевает Let’s Encrypt для каждого домена сам.
Сертификаты станут короче: что изменится до 2028 года
Let’s Encrypt, как и весь рынок, сокращает срок жизни сертификатов:
- с 13 мая 2026 года — 45-дневные сертификаты доступны по желанию, через профиль
tlsserver; - с 10 февраля 2027 года — все сертификаты по умолчанию на 64 дня;
- с 16 февраля 2028 года — все на 45 дней.
Если продление автоматическое, вы этого не заметите. Если вы продлеваете сертификат вручную, копируете файлы по серверам или сертификат выпущен с ручной проверкой через DNS, — автоматизируйте это заранее. Ручной выпуск раз в 45 дней рано или поздно забудется, и сайт встретит посетителей ошибкой «Подключение не защищено».
Как сделать HTTPS для сайта после выпуска сертификата
- Проверьте, что сайт открывается по
https://без ошибок. - Включите перенаправление с HTTP на HTTPS: в панели хостинга, в
.htaccessили в конфиге Nginx — certbot делает это сам. - В WordPress поменяйте адрес сайта в «Настройки» → «Общие» на
https://. - Найдите смешанное содержимое — картинки и скрипты, которые грузятся по
http://: браузер покажет их в консоли разработчика. - Добавьте HTTPS-версию сайта в Яндекс Вебмастер и обновите адрес в Метрике.
Как направить домен на хостинг, чтобы сертификат выпустился, рассказано в статье как подключить домен к хостингу. Если сайт живёт на маленьком VPS, пригодится и статья слабый VPS: swap и чистка диска — certbot и логи тоже занимают место.
Обновление 12.10.2026: с 10 февраля 2027 года сертификаты Let’s Encrypt будут действовать 64 дня вместо 90 — что проверить в настройках продления, читайте в новости.
Источники: Let’s Encrypt: от 90 к 45 дням, Let’s Encrypt: конец писем об истечении, инструкция certbot, Timeweb, REG.RU. Проверено 25 сентября 2026 года.