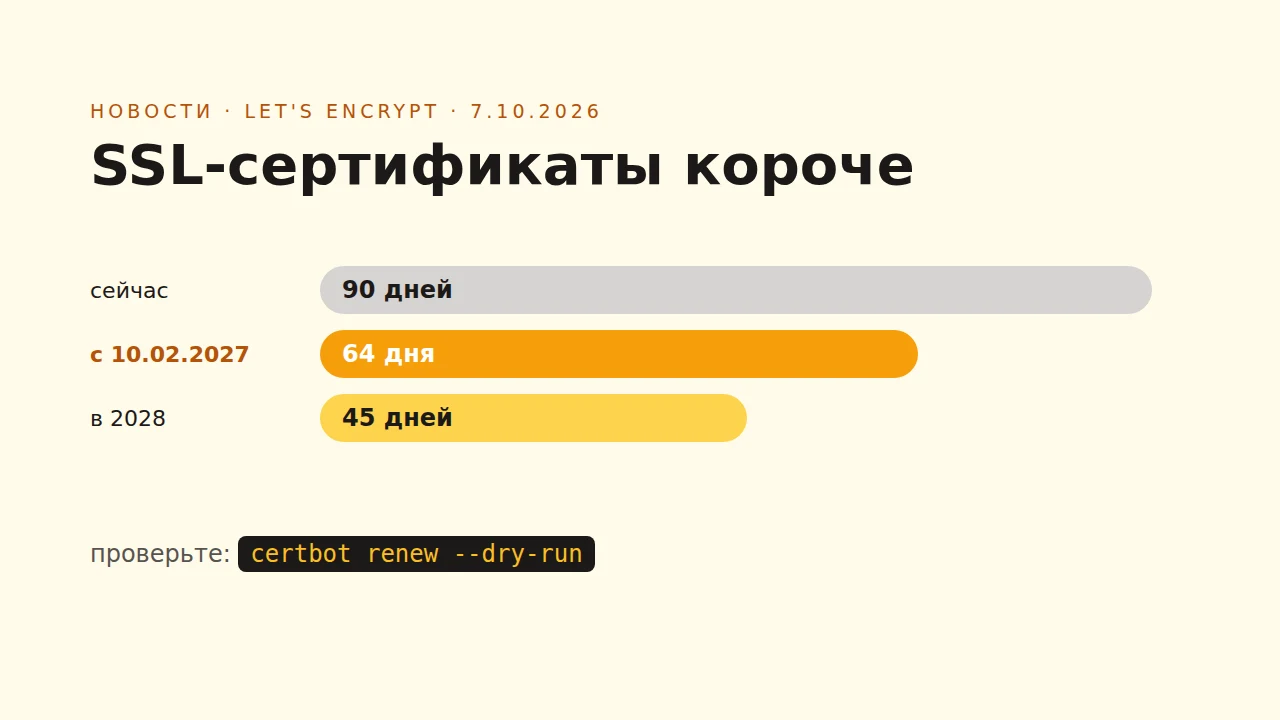
Let’s Encrypt сокращает срок жизни бесплатных SSL-сертификатов: с 10 февраля 2027 года все новые и продлённые сертификаты будут действовать 64 дня вместо нынешних 90. Если продление настроено «как у всех» — ничего страшного, но кое-где оно может перестать успевать. Разбираемся, что проверить на своём сервере уже сейчас.
Что меняется
По объявлению Let’s Encrypt от 7 октября:
- с 10 февраля 2027 года любой выпущенный или продлённый сертификат действует 64 дня (можно выбрать и короче — 45 или 6 дней);
- последний 90-дневный сертификат истечёт примерно 11 мая 2027 года; действующие сертификаты отзывать не будут;
- с 14 октября 2026 года на 64 дня переключают тестовую среду (staging), чтобы можно было проверить свою автоматику заранее;
- срок, в течение которого подтверждение владения доменом можно использовать повторно, сокращается с 30 до 10 дней;
- это не последний шаг: в 2028 году срок по умолчанию станет 45 дней.
Лимиты выпуска, цепочки сертификатов и адреса ACME не меняются.
Кого это заденет
Let’s Encrypt прямо называет группу риска: тех, у кого продление привязано к фиксированной дате. Например, скрипт продлевает сертификат «на 60-й день» или «через 80 дней после выпуска» — с 64-дневным сертификатом он просто не успеет. Компания советует поискать в cron-задачах и скриптах характерные числа вроде 83, 80 или 60 и перейти на продление примерно через две трети срока. Тем, чей клиент поддерживает ARI (механизм, которым Let’s Encrypt сам подсказывает время продления), делать ничего не нужно.
Наш вывод: проверьте за пять минут
Если сертификат ставили по нашей статье бесплатный SSL: Let’s Encrypt и certbot, продление идёт по таймеру certbot, а не по фиксированной дате. Всё равно стоит проверить:
- Таймер продления на месте:
systemctl list-timers | grep certbot
- Нет ли ручных правил продления в настройках сертификатов и своих cron-задачах:
grep -r renew_before_expiry /etc/letsencrypt/renewal/
crontab -l | grep -i -E 'certbot|acme|renew'
- Пробное продление. Команда
certbot renew --dry-runработает через тестовую среду Let’s Encrypt — а значит, после 14 октября она будет проверять продление уже на 64-дневных сертификатах:certbot renew --dry-run
- Перезапуск сервера после продления. Новый сертификат бесполезен, если nginx продолжает отдавать старый. Проверьте, что у вас настроен deploy-hook с перезагрузкой веб-сервера.
И самое полезное — настройте оповещение о сбое продления. Когда сертификат живёт 64 дня, на исправление ошибки остаётся меньше времени, чем раньше.
Источник: Let’s Encrypt: 64-Day Certificate Lifetimes Coming Feb 2027. Проверено 12 октября 2026 года.